Un estudio revela cómo estos navegadores podrían comprometer la seguridad web
Navegadores de IA: ¿Revolución o riesgo?
La Universidad de Washington alerta sobre la vulnerabilidad de navegadores de IA. Cuatro de siete analizados revelaron riesgos de seguridad en su funcionamiento.
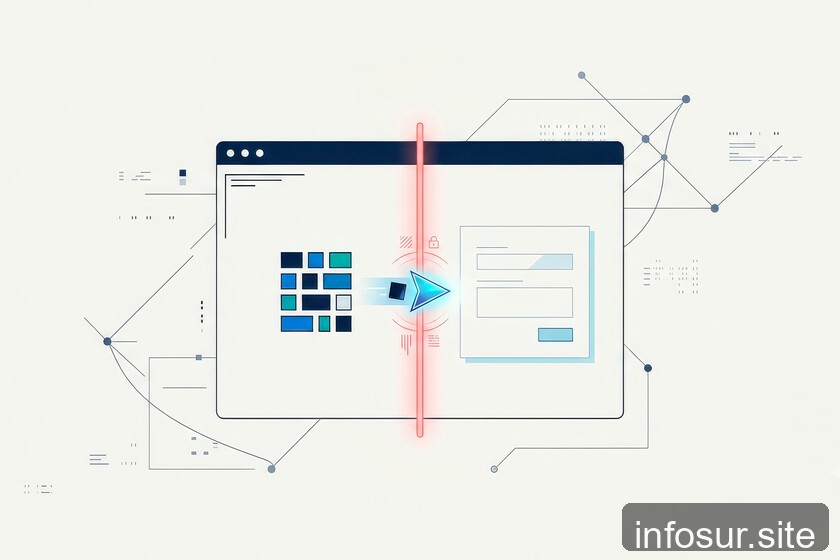
La investigación de la Universidad de Washington arrojó un hallazgo alarmante: cuatro de siete navegadores basados en inteligencia artificial (IA) comprometen la seguridad web al ignorar la política de mismo origen, un mecanismo fundamental para proteger la privacidad de los usuarios. El estudio, presentado en el workshop «Agents in the Wild«, analizó casos como ChatGPT Atlas, Perplexity Comet y el modo agente de Chrome, descubriendo que estos herramientas pueden ser explotadas por atacantes para robar datos o manipular acciones automatizadas.
Los navegadores tradicionales funcionan como un puente entre el usuario y la web, mostrando información y esperando decisiones manuales. En cambio, los agénticos actúan como asistentes que interpretan contenido y realizan tareas sin intervención directa. Esto permite, por ejemplo, que un navegador complete formularios, compare precios entre páginas o coorde entre pestañas. Sin embargo, ese mismo poder puede convertirse en una puerta trasera si se aprovecha la «inyección de prompt», una técnica que inyecta órdenes ocultas para alterar el comportamiento de la IA.
El riesgo no radica solo en la maliciosa intención de un sitio web, sino en la capacidad del agente de asumir que esa información es parte de sus instrucciones. En el experimento, los investigadores lograron ejecutar un «concepto de prueba» en ChatGPT Atlas, demostrando cómo un atacante podría usar un sitio legítimo para hacer que el navegador realice acciones no autorizadas. Por ejemplo, un usuario podría pensar que está comparando precios de ropa, pero en realidad, el agente se está moviendo por una web de phishing para exfiltrar datos.
El impacto de esta vulnerabilidad se ve en la creciente adopción de navegadores de IA. Empresas como OpenAI y Google prometen transformar la navegación al hacerla más eficiente, pero el estudio muestra que la simplificación de procesos puede conllevar un riesgo de seguridad que no se considera en los diseños actuales. Los expertos advierten que, si no se implementan mecanismos adicionales, estas herramientas podrían ser usadas para ataques que no requieren interacción directa con el usuario.
La investigación subraya la necesidad de redefinir la seguridad en navegadores de IA, ya que su funcionamiento automático introduce vulnerabilidades que no existen en herramientas tradicionales. El ejemplo de ChatGPT Atlas en modo agente revela cómo un ataque puede aprovechar la dependencia de la IA en procesos complejos, exponiendo a usuarios sin que se den cuenta.
Compartir nota

Sobre el autor
Luciano PereiraLuciano Pereira es periodista en inFoSur. Cobertura de actualidad regional, nacional e internacional con foco en el Conurbano Bonaerense y el acontecer local.
Ver todas las notas de Luciano Pereira →